


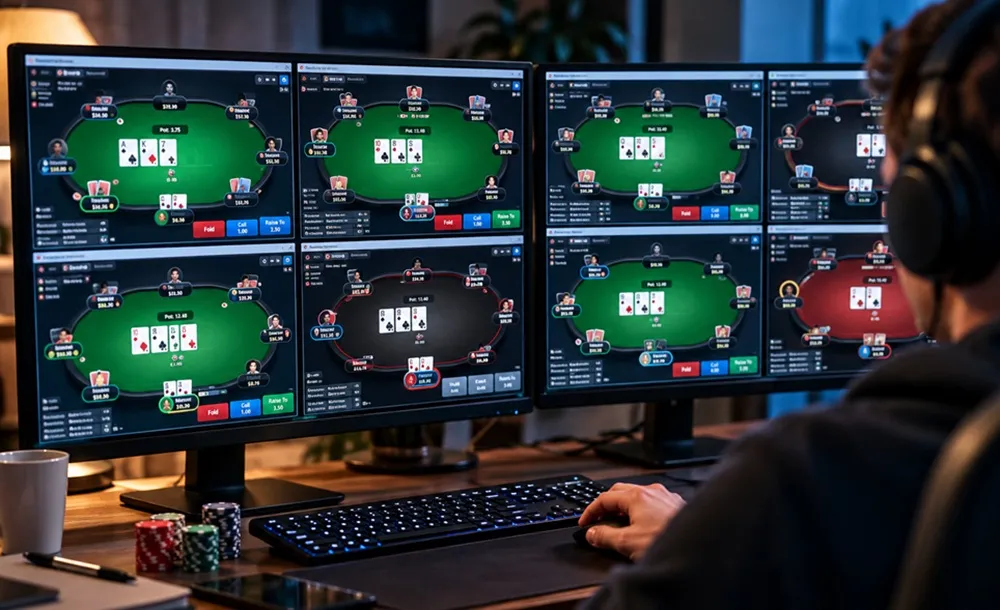
Les joueurs de poker en ligne à enjeux élevés auraient pu perdre jusqu’à 4 millions de dollars à cause d’un tricheur qui a secrètement observé les cartes cachées de ses adversaires, selon une nouvelle enquête qui remet en question la réaction d’au moins un opérateur face à ce problème.
Le pirate aurait compromis Jurojin et IntuitiveTables, deux programmes prisés par les professionnels jouant sur plusieurs tables de poker en ligne simultanément.
Le logiciel compromis a pu installer MeshAgent, un programme d’accès à distance capable de visualiser et de contrôler les ordinateurs infectés. Cela a permis à l’attaquant d’accéder aux cartes de ses adversaires pendant qu’ils jouaient, sans violer les systèmes des sites de poker eux-mêmes.
WIRED rapporte que ce logiciel compromis pourrait avoir touché plus de 1 000 utilisateurs, bien que les fonctions malveillantes aient été activées de manière sélective contre les joueurs à enjeux élevés.
Un de ces joueurs, un professionnel identifié par WIRED sous le pseudonyme Alex, a découvert MeshAgent après qu’un assistant IA ait signalé le programme en septembre.
Il a trouvé des preuves de 11 événements apparents de surveillance d’écran alors qu’il jouait sur Americas Cardroom (ACR). Le même adversaire, dont le taux de victoire exceptionnellement élevé avait déjà suscité des soupçons, était présent lors de 10 de ces sessions. Alex estime avoir perdu environ 30 000 dollars.
Remise en question des résultats d’ACR
L’opérateur d’ACR, Winning Poker Network, affirme que son équipe d’intégrité a examiné plus de deux millions de mains impliquant des joueurs dont les ordinateurs avaient été trouvés avec MeshAgent, y compris environ 200 000 mains jouées par un compte au centre des allégations.
Il a déclaré n’avoir trouvé aucune preuve que les joueurs avaient exploité la connaissance des cartes cachées de leurs adversaires dans les mains examinées. ACR a ensuite informé ses clients qu’il ne rembourserait pas, bien qu’il ait fermé le compte du joueur suspect après avoir pris en compte des informations supplémentaires provenant d’autres opérateurs.
Certaines voix s’élèvent. Les enregistrements de surveillance d’écran d’Alex, ainsi que le taux de victoire inhabituellement élevé de l’adversaire, ont alimenté les interrogations quant à la possibilité de tricherie sur ACR.
Réactions des autres sites de poker
CoinPoker a également déclaré à WIRED avoir partagé ses constatations concernant le tricheur présumé avec ACR, mais n’a reçu aucune réponse.
CoinPoker avait auparavant banni un compte suspect de tricherie et remboursé plus de 100 000 dollars aux joueurs. ClubWPT Gold a également interdit un compte et remboursé un client affecté.
Nouvelles mesures de sécurité
Par ailleurs, l’entraîneur de poker Patrick Howard a indiqué avoir averti GGPoker des résultats suspects avant que le schéma de malware ne devienne public en septembre.
GGPoker a ensuite mis en place de nouvelles mesures pour détecter les taux de victoire anormalement élevés, interdit les logiciels de poker tiers et a déclaré avoir retracé les fonds suspects jusqu’à un portefeuille de cryptomonnaie.
La société a demandé à Coinbase de restreindre le compte associé et de conserver ses dossiers, et a partagé ses conclusions avec les forces de l’ordre.
ACR prévoit d’activer par défaut sa protection ScreenShield le 4 novembre, limitant la capacité des outils de capture d’écran et de visualisation à distance à afficher les cartes des joueurs.